Az ukrán hatóságok az FBI-jal együttműködve letartóztattak egy nemzetközi zsarolóvírus-szervezet négy feltételezett tagját, akik legalább 28 vállalattól világszerte több mint 40,5 millió dollár váltságdíj kifizetéséhez köthetők.
A letartóztatások egy kétéves nyomozást követően történtek, amely egy legalább 27 ukrán, kazahsztáni, orosz és más országokból származó személyt tömörítő kiberbűnözői szervezetet vizsgált.
A nyomozók szerint a szervezet egy több mint 60 tagból álló, nyolc joghatóságban működő kiberbűnözői hálózathoz kapcsolódott, köztük a hírhedt Conti zsarolóvírus-banda korábbi tagjaihoz is.
Az ukrán nemzeti rendőrség szerint a csoport az olaj- és gáziparban, a gyógyszeriparban, a gyártásban, a logisztikában és a pénzügyi szektorban működő szervezeteket, valamint a kritikus infrastruktúrát vette célba.
A támadók a vállalati adatok ellopására, rendszerek titkosítására és kriptovalutákkal történő fizetések zsarolására irányuló támadások elindítása előtt felmérték áldozataik pénzügyi helyzetét, vagyonát, alkalmazottait és informatikai sebezhetőségeit.
Egy exkluzív interjúban a Censor.NET ukrán hírportálnak Makszim Tsutskiridze, az országos rendőrség megbízott vezetője elmondta, hogy a nyomozók legalább 28 olyan céget azonosítottak, amelyek több mint 40,5 millió dollár váltságdíjat fizettek.
„Legalább 28 olyan céget azonosítottunk, amelyek több mint 40,5 millió dollár váltságdíjat utaltak át a hackereknek, ami körülbelül 1,8 milliárd hrivnyának felel meg. Ez egy olyan pénz, amelyet már kifizettek. Még mindig vizsgáljuk a kár teljes mértékét” – mondta Tsutskiridze.
Az egyik támadásban a hackerek 1,4 terabájtnyi adatot loptak el egy amerikai vállalattól, majd kiterjesztették támadásukat a vállalatcsoporton belüli más vállalatokra is.
A támadók kezdetben 10 millió dollárt követeltek, de végül a tárgyalások után 5 millió dollárt kaptak.
Ahogy arról a francia kiberbiztonsági hírportál , a LeMagIT elsőként beszámolt , az ukrán bírósági iratok a bűnszervezet több áldozatát is azonosítják, köztük a Warren Oil Company-t, a Maxxis International-USA-t, a Newpark Resources-t és a Quantum Health-et.
A bírósági dokumentumok a Warren Oil Company-t azonosítják egy 2024 augusztusi támadás áldozataként, amelyben a hackerek 1,4 TB adatot másoltak le, mielőtt 84,5 BTC váltságdíjat kaptak volna, ami akkoriban körülbelül 5 millió dollárnak felelt meg.
A feljegyzések azt is állítják, hogy a Newpark Resources 1,5 millió dollárt fizetett 2024 decemberében, míg a Quantum Health 5 millió dollárt fizetett 2026 júniusában a kezdeti 15 millió dolláros váltságdíjkövetelést követően.
A LeMagIT azt is megjegyezte, hogy a BlackSuit zsarolóvírus-banda 2024 novemberében áldozatként jelentkezett a Maxxis International ellen, míg az ukrán bírósági iratok a Chaost azonosítják a bűnszervezet által használt zsarolóvírusként.
A Conti zsarolóvírus-művelet 2022 májusában állt le, tagjai kisebb zsarolóvírus-bandákba és más kiberbűnözési műveletekbe oszlottak.
Az egyik, korábbi Conti tagokhoz köthető csoport a BlackSuit volt, amely kezdetben Quantum zsarolóvírusként működött 2022 januárjában, mielőtt Royal néven vált ismertté.
2023 júniusában a Royal BlackSuit néven kezdte meg működését, miután tesztelt egy új titkosítót és nagy horderejű támadásokat hajtott végre, többek között a texasi Dallas városa ellen.
Az ukrán hatóságok azonban nem azonosították a négy letartóztatott gyanúsítottat a Conti korábbi tagjaiként, és nem erősítették meg a BlackSuittal vagy a Chaosszal való személyes kapcsolatukat.
Mesterséges intelligencia által vezérelt IT-támogatás megszemélyesítése
A vállalati hálózatok feltörése érdekében a kiberbűnözők IT-támogató személyzetnek adtak ki magukat, és egy egyedi fejlesztésű platformot használtak mesterséges intelligencia által generált hangüzenetekkel a csalárd telefonhívások automatizálására.
A hívások során becsapták az alkalmazottakat, hogy megadják a bejelentkezési adataikat, vagy távoli hozzáférést biztosító szoftvert telepítsenek, lehetővé téve a támadók számára, hogy hozzáférjenek a vállalat belső rendszereihez.
Egy dokumentált incidensben egy támadó telefonon tartotta az egyik alkalmazottat, miközben egy másik támadó hozzáfért a vállalat rendszereihez, a hívás csak azután szakadt meg, hogy a támadók megerősítették a behatolás sikerességét.
„Saját platformot hoztak létre, amely mesterséges intelligencia által generált hangüzeneteket tartalmazott. Felhívták a cég alkalmazottait, IT-támogatási szakembereknek adva ki magukat. A technikai segítségnyújtás ürügyén rávették az alkalmazottakat, hogy adják meg bejelentkezési adataikat, vagy telepítsenek távoli hozzáférést biztosító szoftvert. Ez lehetővé tette számukra, hogy hozzáférjenek a vállalati hálózatokhoz” – magyarázta Tsutskiridze.
Az ukrán bírósági iratok további betekintést nyújtanak ezekbe a támadásokba, leírva, hogyan használtak a hackerek vállalati VPN-szolgáltatásokat utánzó adathalász oldalakat, hamis telefonszámokat és távoli hozzáférési eszközöket, például a TeamViewert és az AnyDesket.
A Warren Oil Company elleni támadás során a feljegyzések szerint a támadók becsaptak egy alkalmazottat, hogy megadja hitelesítő adatait egy adathalász oldalon, majd megszereztek egy kétfaktoros hitelesítési kódot, amely távoli hozzáférést biztosított számára a vállalati hálózathoz.
Miután a támadók bejutottak a hálózatba, zsarolóvírusok segítségével bizalmas információkat loptak el és titkosítottak fájlokat, megzavarva az áldozat működését.
A banda ezután kriptovalutát követelt a titkosított rendszerekhez való hozzáférés visszaállításáért cserébe, miközben azzal fenyegetőzött, hogy nyilvánosságra hozza az ellopott vállalati adatokat.
„Megfosztották a cégeket a saját adataiktól, majd dollármilliókat követeltek a visszafejtésükért cserébe. Ugyanakkor azzal fenyegetőztek, hogy közzéteszik az ellopott információkat. Az áldozatokra mindkét oldalról nyomást gyakoroltak, arra kényszerítve őket, hogy kriptovalutában fizessék ki a váltságdíjat” – mondta Tsutskiridze.
Az ukrán hatóságok 66 egyidejű házkutatást végeztek Kijevben és Ukrajna 11 régiójában az amerikai bűnüldöző szervekkel közös művelet részeként. A szervezet négy feltételezett kulcsfontosságú tagját őrizetbe vették, bár a hatóságok nem hozták nyilvánosságra a pontos letartóztatási helyüket.
A házkutatások során a nyomozók számítógépeket, mobiltelefonokat, bankkártyákat, közel 370 000 dollár készpénzt és 20 000 eurót foglaltak le.
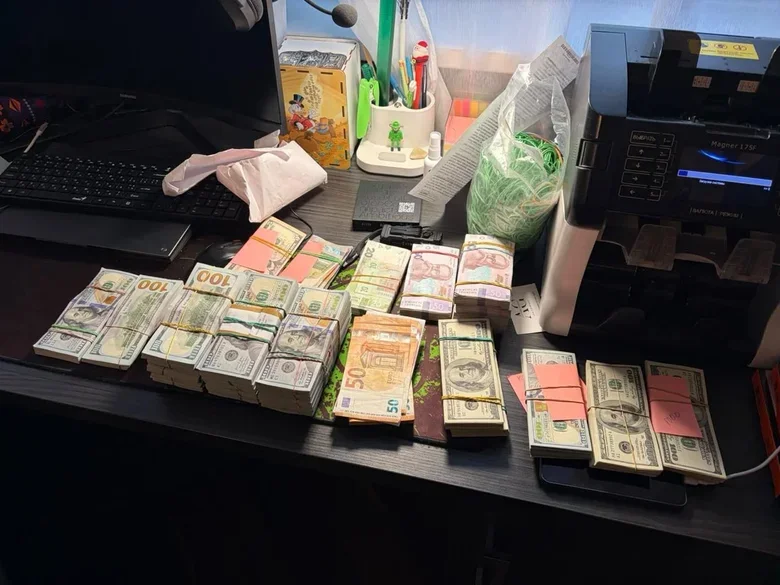
A szervezet négy feltételezett kulcsfontosságú tagját hivatalosan is értesítették a gyanúról, és jelenleg őrizetben vannak.
A gyanúsítottak ellen az ukrán törvények értelmében bűnszervezetben való részvétellel és információs rendszerekbe való jogosulatlan beavatkozással kapcsolatos vádakat emeltek. Ha elítélik őket, akár 15 év börtönbüntetésre is számíthatnak.
Az ukrán hatóságok szerint a nyomozás folyamatban van, a bűnüldöző szervek pedig a nemzetközi hálózat további tagjainak azonosításán és más kibertámadásokban való részvételük megállapításán dolgoznak.
A Nemzeti Rendőrség közzétett egy videót is, amelyen felvételek láthatók a nyomozásról, beleértve a rendészeti razziákat, a lefoglalt készpénzt, a nyomozókkal folytatott interjúkat és egy gyanúsított kihallgatását.
A videó hangfelvételt is tartalmaz egy állítólagos zsarolóvírusos zsarolásról szóló hívásról, amelyben 15 millió dollárt követelnek, miután azt állítják, hogy több mint 1,5 TB vállalati adatot loptak el.
Tovább a cikkre: bleepingcomputer.com (Lawrence Abrams)