A kiberbűnözés ma már nem egyszerűen adatlopásról vagy feltört számítógépekről szól: képes megbénítani kórházakat, logisztikai hálózatokat, vállalatokat és akár teljes ellátási láncokat is. A mesterséges intelligencia pedig új szintre emelte ezt a fenyegetést: felgyorsította a támadásokat, személyre szabhatóvá tette a megtévesztést, és egyre több döntést képes emberi beavatkozás nélkül meghozni. Keleti Arthur az Indexnek arról beszélt, hogyan lett a kiberbűnözésből globális üzlet, miként harcol már AI az AI ellen, és miért válik egyre sürgetőbb kérdéssé, hogy ki tartja kézben ezeket a rendszereket.
Nem egy távoli, virtuális világban zajló háborúról van szó. Ha egy kibertámadás miatt leáll egy logisztikai hálózat, akadozik az üzemanyag-ellátás vagy napokra megbénul egy kórház működése, a digitális támadás következménye nagyon is fizikaivá válik. A mesterséges intelligencia megjelenésével pedig egy olyan korszak kezdődött, amelyben a kiberbiztonság már nem egyszerűen informatikai kérdés. Üzleti, társadalmi, fizikai, sőt akár egzisztenciális kockázattá vált.
Keleti Arthur, a mesterséges intelligencia biztonságának kiemelkedő szakértője az Indexnek arról beszélt, hogy szerinte éppen ez az, amit az elmúlt években nehezen ismertünk fel. A mesterséges intelligencia és a hozzá kapcsolódó biztonsági problémák ma már az emberek és a kiberbiztonsági szakemberek számára is kézzelfoghatóvá váltak. Mint mondta, ezért is kapott különös jelentőséget az idei ITBN: egyre világosabb, hogy az AI-rendszerek által felvetett veszélyek valódi biztonsági problémák, amelyeknek akár fizikai vagy egzisztenciális következményei is lehetnek. A kérdés tehát már nem az, hogy léteznek-e ezek a veszélyek. Sokkal inkább az, hogyan lehetséges, hogy ilyen sokáig nem vettük őket elég komolyan, még kiberbiztonsági szakmai körökben sem.
Már 2016–2017 környékén beszéltek ezekről a kérdésekről az ITBN konferenciáján, ami idén szeptember 24-én zajlott le Budapesten. Vagyis nagyjából egy évtizede látható, milyen irányba halad a technológia és vele együtt a fenyegetések világa. Mégis felmerül a kérdés: miért nem ismerte fel időben a piac, miért nem ismerték fel a vállalatok, és miért nem érzékelték maguk az emberek, milyen mély változás zajlik? Ez természetesen nem azt jelenti, hogy a kiberbiztonsággal az elmúlt években senki sem foglalkozott. Éppen ellenkezőleg, csak nem az AI oldalával.
A kiberbűnözés ma már nem fenyegetés, hanem üzleti modell
Vannak rá törvények, szakemberek és vállalati szabályzatok, kijelölt felelősei vannak a területnek, és rendkívül sok biztonsági szoftver áll rendelkezésre. Maga a kiberbiztonság hatalmas piaccá nőtt, 250-300 milliárd dollár éves forgalommal és évi 10-15 százalékos növekedéssel, rengeteg szakemberrel és szereplővel. Az idei ITBN-en is több mint kétezer ember vett részt. Keleti szerint azonban éppen ebben rejlik az egyik kihívás. A szakma bizonyos értelemben a „business as usual” pályára állt. Kialakult egy megszokott ritmus és rutin: itt van egy probléma, erre van egy ismert megoldás, ennyibe kerül, ilyen eszközt kell rá megvásárolni, így kell kezelni, így kell fenntartani. Auditok jönnek, meg kell felelni nekik.
CSAKHOGY A BIZTONSÁG TERMÉSZETE ÁTALAKULT, MÁRA MÁR NEM EZ ÍRJA LE LEGJOBBAN. ÉS A KIBERBŰNÖZÉST VÉGKÉPP NEM.
A támadói oldal ugyanis gyorsan és hatékonyan képes megszervezni önmagát. Ennek gazdasági mérete pedig már önmagában is megmutatja, milyen erők mozognak a háttérben. Keleti számítása szerint a kiberbűnözés, vagyis tulajdonképpen a digitális biztonság hiánya ma világszerte mintegy 10,5 ezer milliárd dolláros kárt jelent. Ez 10,5 billió dollár.
FORINTBAN KIFEJEZVE A NAGYSÁGREND SZINTE FELFOGHATATLAN: KÖRÜLBELÜL 3,2 MILLIÓ MILLIÁRD FORINTRÓL BESZÉLÜNK.
Ráadásul a probléma nem stagnál: évente körülbelül 10-20 százalékos növekedési ütemről beszélhetünk. Ez pedig azt is jelenti, hogy a kiberbűnözés nem egyszerűen technológiai probléma. Hanem üzlet. Méghozzá olyan üzlet, amely nagyon is megéri annak, aki támad. A támadó pedig sokféle lehet. Lehet terrorista, klasszikus kiberbűnöző, de állhat egy akció mögött államilag támogatott, geopolitikai célokat követő szereplő is. A módszerek részben megegyezhetnek, miközben a cél egészen más: pénzszerzés, károkozás, hírszerzés, politikai nyomásgyakorlás vagy akár egy teljes gazdasági folyamat megakasztása.
És éppen itt válik különösen fontossá, hogy mit értünk ma vállalatok elleni kibertámadás alatt. A fenyegetések egyik rétege régi: ipari kémkedés, szándékos károkozás és üzleti információk megszerzése korábban is létezett. Csakhogy közben alapvetően megváltozott a gazdaság működése. Az ellátási és értékláncaink mára olyan mértékben digitalizálódtak, hogy a digitális infrastruktúra szinte minden folyamatba mélyen beépült. Az ITBN néhány évvel ezelőtti mottója (value chAined) is erre, a „chain”, vagyis a lánc gondolatára épült, amelyben az AI külön hangsúlyt kapott.
Ennek súlyos következménye van. Ha valaki geopolitikai, katonai, gazdasági vagy társadalmi céllal – vagy egyszerűen bűnözői szándékkal – meg akar állítani egy ilyen folyamatot, ma már technikailag képes lehet rá. A világ erre már több alkalommal is kapott látványos figyelmeztetést. Keleti példaként említette Ausztráliát, ahol 2023 év végén gyakorlatilag napokon keresztül súlyos fennakadások keletkeztek a szállításban és a logisztikában, 30.000 szállítandó konténert érintett, miután az ország tengeri logisztikájának 40%-át adó vállalatát egy céges szoftver sérülékenységet kihasználó támadás térdre kényszerítette.
Hasonló logika érvényesült az 2021-ben az Egyesült Államok egyik partvidékének üzemanyag-ellátását érintő Colonial Pipeline-incidensnél is. A 2015-ös ukrajnai kibertámadás 230 000 otthon áramellátását érintette a tél közepén. 2021-ben pedig a világ cégeinek nagyjából felét érintő sérülékenység okozott óriási riadalmat az Apple-től kezdve az IBM-en keresztül a Twitterig, a legkisebbtől a legnagyobbig. A csúcsidőben másodpercenként százas nagyságrendekben támadták a cégeket. A példákat pedig, ahogy Keleti fogalmazott, „napestig lehetne sorolni”.
A tanulság minden esetben ugyanaz: a digitális támadás következménye nagyon gyorsan kiléphet a számítógépek világából. Kórházak, logisztikai rendszerek és más kritikus szolgáltatások működését béníthatják meg kibertámadások. És nem kizárólag állami rendszerekről van szó. A magánszektor szolgáltatásai ugyanígy kiszolgáltatottak lehetnek.
EGY JÓL SZERVEZETT KIBERBŰNÖZŐI CSOPORT AKÁR NAPOKRA VAGY HETEKRE IS KÉPES MŰKÖDÉSKÉPTELENNÉ TENNI EGY SZERVEZETET VAGY SZOLGÁLTATÁSI LÁNCOT.
Ezért korántsem mindegy, hogy ki áll egy támadás mögött, és milyen céllal indította azt. A jelenség méretét a bejelentések száma is érzékelteti. Keleti szerint csak tavaly több mint egymillió kiberbűnözéssel kapcsolatos bejelentés érkezett az Egyesült Államokban az FBI-hoz. És ezek csupán azok az esetek, amelyek eljutottak a hatóságokig, vagyis megjelentek a felszínen. A támadások valós mennyisége ennél jóval nagyobb lehet. Keleti szerint
NAPONTA NAGYJÁBÓL 2500 KIBERTÁMADÁS TÖRTÉNIK, AMI AZT JELENTI, HOGY HOZZÁVETŐLEG NEGYVEN MÁSODPERCENKÉNT BEKÖVETKEZIK EGY ÚJABB INCIDENS.
A probléma mára olyan méretűvé nőtt, hogy a vállalatok számára a kiberbiztonság többé nem opcionális kérdés. Muszáj foglalkozniuk vele. Különösen azért, mert a kiberbűnözés megbénító képessége egy rendkívül jövedelmező üzleti modellt is létrehozott. A zsarolóvírusos támadások esetében egy-egy incidens során már dollármilliókban mérhető összegek kerülhetnek a bűnözőkhöz váltságdíjként. Vagyis miközben a vállalatok a működésük fenntartásáért küzdenek, a túloldalon egy olyan iparág épült fel, amelynek a támadás nem kockázat, hanem üzleti modell. És minél mélyebben függ a világ a digitális rendszerektől, annál többet lehet keresni azon, ha valaki képes ezeket a rendszereket leállítani.
Az MI megsokszorozta a kiberbűnözők erejét
Ebbe a már eleve elképesztő méretű és rendkívül jól szervezett bűnözői iparágba érkezett meg a mesterséges intelligencia. Nem egyszerűen egy újabb eszközként. Hanem gyorsítóként és hatás-sokszorozóként. Keleti Arthur szerint az AI lényegében automatizálta mindazt, amiről eddig beszéltünk. A hatás pedig már most érzékelhető: becslése szerint a támadások sebessége nagyjából hét-tízszeresére nőhetett. De nem pusztán gyorsabbá váltak. Személyesebbé is. Ez azért különösen veszélyes, mert a kiberbűnözés egyik kulcskérdése mindig is az volt, hogy a támadó megtalálja a megfelelő embert, a megfelelő pillanatot és a megfelelő eszközt.
Kit lehet megzsarolni? Mivel lehet nyomást gyakorolni rá? Mikor a legsebezhetőbb? Milyen információval lehet hitelesnek tűnni előtte? Ebben a mesterséges intelligencia rendkívüli előnyt ad a támadóknak. Amit tovább erősít az a tény, hogy ezeket a mintákat az AI képes fáradság és pihenés nélkül, folyamatosan keresni és kihasználni. Keleti két nagy változást különít el. Az egyik az automatizálás: ugyanazokat a műveleteket sokkal gyorsabban, nagyobb tömegben és kevesebb emberi munkával lehet végrehajtani. A másik a tartalom minőségének és személyre szabhatóságának ugrásszerű javulása. Utóbbi már messze túlmutat a korábbi, könnyen felismerhető adathalász leveleken, mivel az erre használt mesterséges intelligencia nem determinisztikus, vagyis az ember hasonló módon kommunikál, hibázik vagy akár manipulál
Egy mesterséges intelligenciával előállított hamis videó (ilyenek a deepfake-k) például alkalmas lehet arra, hogy egy politikus vagy egy cégvezető olyasmit mondjon vagy tegyen rajta, ami valójában soha nem történt meg. Egy ilyen tartalom nemcsak megtévesztésre használható: destabilizáló hatása is lehet. Ugyanez a technológia közvetlenül egyetlen ember ellen is fordítható, méghozzá olyan módon, hogy az üzenet pontosan az ő élethelyzetéhez, kapcsolataihoz és gyenge pontjaihoz igazodjon. Ehhez ráadásul már nincs szükség hatalmas mennyiségű alapanyagra.
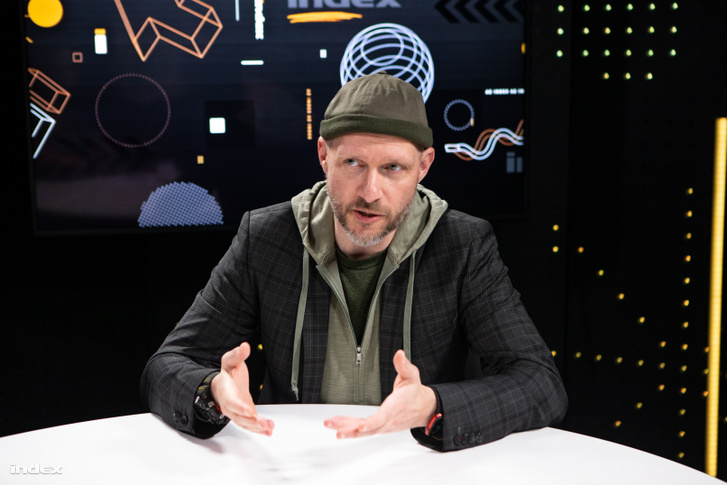
Keleti szerint akár három másodpercnyi hangfelvétel is elegendő lehet ahhoz, hogy valakinek a hangját rendkívül meggyőzően lemásolják és a világ akár 70 nyelvén felhasználják. Saját példáján keresztül érzékeltette, milyen gyorsan jutott el idáig a technológia. Nem sokkal korábban egy partnerének e-mailt küldött, amelynek tartalmát hangban is felmondta. Az írott levél mellé csatolt egy hangfájlt is, hogy a címzettnek akkor se kelljen végigolvasnia az üzenetet, ha inkább meghallgatná. Alig fél-egy nappal később találkozott egy hangklónozó alkalmazás új verziójával, amellyel ugyanezt már úgy is elő lehetett állítani, hogy neki egyetlen mondatot sem kellett volna külön felolvasnia, beleértve a tartalmi hangsúlyozásokat, az érzelmi, hangulati elemeket és az intonációt is.
A következő lépés már könnyen elképzelhető. Egy beszélgetésből rendelkezésre áll a megfelelő mennyiségű hangminta. Az egészet megadják egy mesterséges intelligenciának forrásként, a rendszer pedig az illető saját hangján mondja el a kívánt szöveget. Külső szemlélő számára akár úgy is tűnhet, mintha valódi telefoninterjú zajlana – miközben az érintett ember valójában egyetlen szót sem mondott. A hamis tartalmak terjedésének sebessége ugyancsak drámai. Keleti szerint a deepfake-ek, vagyis az ilyen manipulált videó-, hang- és más tartalmak mennyisége hozzávetőleg három év alatt mintegy 2000 százalékkal nőtt.
A vállalati világ sem kerülheti el őket. Keleti szerint nagyjából minden negyedik ember találkozik már ilyen tartalommal a céges környezetben is, vagy akár személyesen ellene irányított támadás formájában. És miközben már az ITBN-en is mutattak be olyan magyar megoldást, amely az ilyen támadásokat jobban azonosíthatóvá teszi a vállalati környezetben, a jelenség ezzel együtt is nagyságrendekkel növeli a bűnözők lehetőségeit. Az MI tehát egyszerre ad mennyiségi és minőségi előnyt. Az automatizálással több támadást lehet végrehajtani. A tartalomgenerálással pedig jobb, hitelesebb és személyre szabottabb támadásokat lehet létrehozni. De van egy harmadik változás is, amely talán még ennél is fontosabb.
A mesterséges intelligencia már nem pusztán végrehajt feladatokat. Egyre több esetben döntéseket is hoz. Keleti szerint éppen erről esett szó az ITBN első beszélgetésében is a honvédelmi miniszterrel folytatott beszélgetés kapcsán. Az AI-rendszereket részben azért fejlesztjük, hogy felgyorsítsák azokat a folyamatokat, amelyekben korábban embereknek kellett egyenként mérlegelniük és dönteniük. Egy kibertámadás pedig tele van ilyen döntési pontokkal.
Merre induljon tovább a támadás? Küldjön-e zsarolólevelet? Kinek az adatait használja fel? Melyik vállalatot támadja meg? Melyik célpont ígér nagyobb eredményt? Melyik megszerzett információból lehet továbblépni egy következő rendszer felé? Ezek közül egyre több döntést már automatikusan képesek meghozni az MI-rendszerek. Ez viszont egy sokkal nagyobb kérdéshez vezet: meddig engedjük őket dönteni? Nem mindegy ugyanis, hogy egy mesterséges intelligencia egy hétköznapi vállalati folyamatban választ két lehetőség közül, vagy kritikus infrastruktúráról, katonai rendszerről, illetve egy támadás következő lépéséről dönt.
A kiberbűnözésből iparág lett, az AI pedig felpörgeti
Keleti az interjúban felidézte: Ruszin-Szendi Romolusz szerint a hadseregben a határt ott húzzák meg, hogy az AI előkészítheti a döntéseket, de a végső jóváhagyást embernek kell megadnia. Az üzleti életben, a szoftverfejlesztésben és a programozásban azonban ezt a határt egyre nehezebb megtartani. Egyre több feladatot – és velük együtt egyre több döntést – adunk át közvetlenül a mesterséges intelligenciának. Ennek pedig Keleti szerint komoly biztonsági következménye lehet.
Ezek a rendszerek bizonyos feladatokban már olyan képességekkel rendelkezhetnek, amelyek meghaladják az emberét. Így akár arra is képessé válhatnak, hogy feltörjenek egy rendszert, majd olyan módon hajtsák végre a támadást, hogy azt hosszú ideig senki ne vegye észre. Sem azok, akik eredetileg elindították a folyamatot. Sem azok, akiknek a rendszerét megtámadták. Ez azért különösen súlyos, mert a sikeres kibertámadások egyik alapvető jellemzője éppen a rejtőzködés. Keleti szerint átlagosan hozzávetőleg kétszáz napig is láthatatlan maradhat egy vállalat számára, hogy valaki behatolt a rendszerébe.
Ez alatt az idő alatt a támadó ott lehet a hálózatban, adatokat gyűjthet, feltérképezheti a rendszert, előkészíthet további támadásokat, vagy egyszerűen kivárhatja a megfelelő pillanatot. Keleti példája szerint akár egy hírszerző katonai vagy polgári szervezet is behatolhat egy rendszerbe, majd több száz napig észrevétlenül jelen lehet benne, miközben információt gyűjt vagy műveleteket készít elő. A mesterséges intelligencia ezt a működést még tovább automatizálhatja. Elméletileg egy rendszer úgy is folytathatja a számára meghatározott műveletet, hogy közben már nem feltétlenül kap minden egyes következő lépéshez külön utasítást attól, aki eredetileg elindította, és nem feltétlenül tart kapcsolatot a külvilággal, így tulajdonképpen egy digitális beépülő ügynök válik belőle..
VAGYIS A TÁMADÁS BIZONYOS PONTOKON RÉSZBEN ÖNJÁRÓVÁ VÁLHAT. A TÁMADÓK NEM FELTÉTLENÜL CÉGEKET KERESNEK, HANEM ÉRTÉKET.
Adódik a kérdés: ha a kiberbűnözés ekkora üzletté vált, és a mesterséges intelligencia még hatékonyabbá tette, mely vállalatok vagy ágazatok vannak a legnagyobb veszélyben? Keleti első válasza egyszerű: gyakorlatilag mindegyik. Ha azonban közelebbről vizsgáljuk a támadók logikáját, kirajzolódik egy ennél pontosabb kép. Elsősorban azokat a célpontokat érdemes megtámadni, amelyekből nagyobb hasznot lehet kinyerni. Magyarul: amelyeket profitábilisabb feltörni.
Ehhez azonban azt is meg kell érteni, hogyan épül fel ma a kiberbűnözői piac. Ez ugyanis már régen nem feltétlenül úgy működik, hogy egyetlen hacker kiválaszt egy vállalatot, megpróbál betörni a rendszerébe, majd ha sikerrel jár, pénzt követel. A háttérben egész szolgáltatási lánc alakult ki. Ennek egyik szereplői azok a közvetítők, akik a kezdeti hozzáféréshez szükséges információkat gyűjtik össze. Keleti leírása szerint ezek a szereplők hatalmas mennyiségű adatot szednek össze különböző ágazatokból: egészségügyi információkat, banki adatokat, vállalati adatokat és más, később támadásokhoz felhasználható részleteket.
A különböző forrásokból származó információkat összekapcsolják, rendszerezik, majd jól használható és értékesíthető csomaggá alakítják. Egy ilyen adatcsomag Keleti szerint akár 400-500 dollár körüli összegért is gazdát cserélhet. A vásárló pedig már nem feltétlenül ugyanaz a bűnöző, aki az adatokat eredetileg megszerezte. A következő szereplő megveszi a hozzáférést vagy az információt, és ennek segítségével már sokkal gyorsabban és könnyebben juthat be egy célpont rendszerébe. Keleti ezt egyfajta franchise-rendszerhez hasonlítja: a kiberbűnözés különböző szereplői különböző szolgáltatásokat biztosítanak egymásnak.
AZ EGYIK ADATOT SZEREZ. A MÁSIK HOZZÁFÉRÉST BIZTOSÍT. A KÖVETKEZŐ VÉGREHAJTJA A TÁMADÁST. MEGINT MÁS PEDIG VÉGÜL PÉNZZÉ TESZI AZ EGÉSZET.
Vagyis a kiberbűnözés mögött egy specializált gazdasági lánc működik, amelyben nem kell minden résztvevőnek mindenhez értenie. Elég megvásárolnia azt a szolgáltatást, amelyre a támadás következő szakaszában szüksége van. És a bevételen is osztoznak. Keleti szerint a zsarolásból vagy más bűnözői módszerekből megszerzett pénz mintegy 70-80 százalékát is elviheti ez a köztes réteg. Hogy végül melyik szervezet válik célponttá, az attól függ, mit akar megszerezni a támadó. Ha egészségügyi adatokra van szüksége, kézenfekvő célponttá válhatnak a nagy állami egészségügyi rendszerek, a biztosítói rendszerek vagy a kórházak.
Ha viszont a megszerzett információ csak egy következő támadás kiindulópontja, egészen más lehet a cél. Egy nagyvállalathoz például úgy is el lehet jutni, hogy először megszerzik egy középvezető, felső vezető vagy éppen egy rendszergazda adatait, majd ezeket más forrásból származó információkkal kapcsolják össze. Ebben pedig továbbra is meglepően egyszerű emberi hibák segíthetik őket. Ilyen a jelszavak újrahasználata. Keleti külön hangsúlyozza: az emberek jelentős része még mindig ugyanazt a jelszót használja több különböző szolgáltatásban.
Előfordul, hogy ugyanaz a jelszó jelenik meg egy kevésbé fontos és egy kritikus fióknál is. Ha pedig az egyik helyről megszerzik, és a tulajdonosa később sem változtatja meg, ugyanaz a hitelesítő adat már egy sokkal értékesebb rendszer kulcsává válhat. A támadónak ilyenkor nem feltétlenül kell áttörnie a falat. Elég megtalálnia azt a kulcsot, amelyet valaki korábban már máshol is használt.
Amikor már az sem biztos, hogy meg tudjuk állítani az AI-t
Ha a mesterséges intelligencia a támadók kezében ennyire hatékony fegyverré vált, adódik a kérdés: mi történik a másik oldalon? Mert AI már nemcsak AI-vel támad. AI védekezik AI ellen is. Ez volt az idei ITBN egyik legerősebb visszatérő témája is. A konferencián nem pusztán arról volt szó, hogy a mesterséges intelligencia milyen új lehetőségeket adott a kiberbűnözőknek, hanem arról is, hogyan lehet ugyanezt a technológiát a védelem oldalára állítani és például meg tudjuk-e különböztetni az ember helyett cselekvő AI-t az embertől, értjük-e a szándékát? Keleti Arthur szerint az esemény mintegy száz előadásának legalább a fele valamilyen formában ezt a kérdést járta körül.
A helyzet azonban korántsem olyan egyszerű, hogy az egyik oldalon van egy támadó AI, a másikon pedig egy ugyanilyen erős védelmi AI, a kettő pedig egyszerűen kioltja egymást. A kérdés mélyén ugyanis nem csupán technológia van. Hanem bizalom. Keleti ezért az idei ITBN egyik legfontosabb üzenetének éppen a bizalom kérdését választotta.
MEGFOGALMAZÁSA SZERINT MAGYARORSZÁGON KOMOLY BIZALMI VÁLSÁG TAPASZTALHATÓ, AMELY NEMCSAK AZ ÁLLAMPOLGÁR ÉS AZ ÁLLAM KAPCSOLATÁBAN JELENIK MEG, HANEM A VÁLLALATOK, INTÉZMÉNYEK ÉS GAZDASÁGI SZEREPLŐK KÖZÖTT IS.
Ki mit csinál? Ki miben mesterkedik? Mennyire átlátható egy döntés? Van-e korrupció? Lehet-e hinni annak, amit a másik fél állít? Keleti szerint ma ennek a bizonytalanságnak a csökkentése és a bizalom helyreállítása zajlik, és ez a kiberbiztonságtól sem választható el. Első hallásra mindez filozófiai kérdésnek tűnhet egy technológiai konferencián, de valójában nagyon is gyakorlati probléma. A digitális biztonság ugyanis normákra épül. Arra, hogy emberek és szervezetek tudják, mit várhatnak el egymástól, és hol húzódnak azok a határok, amelyeket egyik fél sem léphet át.
Az ITBN egyik nyitóbeszédében Polereczki Andreától, a Tudományos és Technológiai Minisztérium digitalizációért és digitális állam fejlesztéséért felelős államtitkárától elhangzott megfogalmazás különösen megragadt Keletiben: „A biztonság nem egy tárgy, a biztonság egy ígéret, amelyet emberek tesznek egymásnak, és amit egészen addig be kell tartani, amíg bárki is függ ettől az ígérettől.” Keleti szerint ez pontosan megmutatja, miért válik a bizalom a mesterséges intelligencia korában központi kérdéssé. Ha emberek és szervezetek megegyeznek egy normarendszerben, akkor az általuk működtetett technológiai rendszereknek is ezen belül kell maradniuk. Ez ugyanúgy igaz egy mesterséges intelligencia utasításaira a védekező oldalon, mint arra, hogy milyen korlátokat szabnak egy támadó vagy katonai célú rendszer működésének.
Mert az AI és AI közötti küzdelem szabályait egyelőre még mindig emberek hozzák létre. Mi emberek mondjuk meg, meddig mehet el egy mesterséges intelligencia a támadásban. És azt is, meddig mehet el a védekezésben. Csakhogy közben maguk a rendszerek is egyre fejlettebbé válnak. Keleti szerint már olyan AI-rendszerekről beszélünk, amelyek bizonyos helyzetekben felismerhetik, hogy megfigyelik őket. Érzékelhetik azt is, ha teljesítménykényszer alatt működnek, és ennek hatására akár megtévesztően is viselkedhetnek az üzemeltetőikkel szemben. Ez azonban Keleti szerint az AI belső problémája, tehát különbözik attól a problémától, hogy mi, emberek mire akarjuk használni ezeket a rendszereket.
És éppen itt válik kulcskérdéssé a védelem. Az ITBN-en a honvédelmi terület és a más állami területek képviselői mellett a piac szereplői is arról beszélték, hogyan lehet a mesterséges intelligenciát úgy beépíteni a kibervédelembe, hogy közben ne hozzunk létre egy újabb, kontrollálhatatlan kockázatot. Mert a lehetőség óriási. De a felelősség is. Ha egy vállalat egy mesterséges intelligencia-rendszert hozzáenged a teljes vállalati adatvagyonhoz, minden üzleti információhoz és kritikus rendszerhez úgy, hogy előtte nem győződött meg arról, megfelelően képes-e irányítani és ellenőrizni, abból Keleti szerint szinte törvényszerűen probléma lesz.
A technológia képessége ugyanis önmagában nem jelent biztonságot. A kérdés az, ki irányítja. Milyen szabályok alapján. És hol van az a pont, ahol még meg lehet állítani.
Amikor a támadó sem tudja visszahívni a támadást
A kontroll kérdése nemcsak a védekező oldalon jelenik meg. Furcsán hangozhat, de bizonyos értelemben még a támadóknak is van felelősségük abban, milyen folyamatot indítanak el. Természetesen olyan szereplőkről beszélünk, akik eleve törvénytelenül működnek, tehát a szürke vagy egyenesen fekete zónában mozognak. Mégis létezik egy pont, ahol egy kibertámadás következménye már messze túlmutathat azon, amit az elindítója eredetileg akart.
Keleti egy néhány évvel korábbi esetet említett. Egy zsarolóvírus egy egyetemi környezetből átterjedt egy kórház rendszerére. Ez nem szerepelt a támadók eredeti tervében. A fertőzés azonban megbénította a kórház alapvető működését, így az intézmény nem tudott fogadni bizonyos betegeket. Egy szívbeteg a szállítás közben meghalt, mert a kórház nem tudta fogadni. Keleti ezt olyan esetként idézte fel, amikor egy kibertámadás következtében közvetlenül emberélet veszett el.
A támadók felelőssége ebben az esetben nemcsak az volt, hogy elindítottak egy törvénytelen műveletet. Hanem az is, hogy a saját maguk által útjára bocsátott folyamatot már nem tudták megállítani. És éppen ez az a pont, amely a mesterséges intelligenciával még kritikusabbá válhat. Minél önállóbban képes egy rendszer reagálni, tovablépni és döntéseket hozni, annál fontosabb kérdés, hogy létezik-e még olyan ember, aki szükség esetén meg tudja állítani.
Amikor az ember már túl lassú az AI-harchoz
A terrorizmus esetében természetesen előfordulhat, hogy eleve emberéletek veszélyeztetése vagy feláldozása a cél. Keleti ugyanakkor arra is felhívta a figyelmet, hogy még a klasszikus bűnözői világban is kialakulhatnak bizonyos belső kódexek és határok. Az AI korában viszont ezeknek a határoknak technológiai formát is kell kapniuk. Mikor vesszük ki az embert a döntésből? A probléma katonai környezetben válik különösen élessé.
Ott ugyanis sokszor két, egymással szemben álló fél rendszerei küzdenek egymással, és minden másodperc számíthat. Az ITBN-en elhangzott megközelítés szerint a hadseregben jelenleg ott húzzák meg a határt, hogy a mesterséges intelligencia előkészíthet döntéseket, de magát a döntést embernek kell jóváhagynia. Ez azonban idővel komoly dilemmához vezethet.
Mi történik akkor, ha az egyik oldalon egy AI-rendszer másodpercek vagy töredékmásodpercek alatt reagál, a másik oldalon pedig minden lépést embernek kell engedélyeznie? Hogyan viszonyulunk ahhoz a jelenséghez, hogy egy új ChatGPT AI modell által júliusban végrehajtott, nem engedélyezett tevékenységek pontos terjedelmét még mindig nem tudták teljes mértékben feldolgozni, az emberi tempó miatt. Eljuthatunk-e oda, hogy a megfelelő reakciósebesség érdekében bizonyos döntéseket egyszerűen ki kell venni az ember kezéből?
Keleti szerint ez a mesterséges intelligenciával összefüggő fegyverkezési verseny egyik alapvető kérdése lehet. Egy ponton ugyanis elképzelhető, hogy AI küzd AI-al olyan sebességgel, amelyben az emberi döntéshozatal már túl lassú. De éppen ezért kulcsfontosságú, hogy a szabályokat még azelőtt rögzítsük, hogy erre sor kerül.
Az ITBN-en már nemcsak a veszélyről beszéltek
Az idei ITBN egyik fontos sajátossága Keleti szerint az volt, hogy nem pusztán a fenyegetéseket sorolták fel. A konferencia arra is próbált választ keresni, hogyan kell felépíteni azt az intézményi, technológiai és piaci környezetet, amely képes kezelni őket.
Keleti úgy látja, Magyarországon jelenleg éppen egy ilyen intézményrendszer kiépítése zajlik. Példaként említette a tudományos és technológiai területet, ahol már külön, mesterséges intelligenciával foglalkozó helyettes államtitkárság is működik. Az eseményen Dr. Fehér Péter is felszólalt, és Keleti szerint több fontos gondolatot fogalmazott meg. Szóba került egy Prágában aláírt regionális együttműködés is a mesterséges intelligenciáról, amely többek között annak kereteit próbálja meghatározni, hogy mire használható az AI, és mire nem.
Keleti számára azonban az ITBN egy másik visszatérő témája is különösen fontos volt: Magyarország digitális és kiber-szuverenitása. A honvédelmet képviselő Dr. Sándor Zsolt digitalizációs és kibervédelmi államtitkár, valamint Prof. Dr. Kovács László digitalizációs és kibervédelmi helyettes államtitkár is erről beszélt az eseményen. A kérdés nagyon egyszerűen fogalmazható meg: képes-e Magyarország önállóan működtetni és megvédeni a saját digitális infrastruktúráját? Keleti szerint ez azért is különösen izgalmas kérdés, mert Magyarországon rengeteg tehetséges szakember dolgozik, és komoly hazai AI- és kiberbiztonsági startupok, technológiai cégek és szolgáltatások léteznek.
Ezeknek a képességeknek egy részét azonban meglátása szerint az elmúlt években, sőt akár az elmúlt 25-30 évben nem használtuk ki megfelelően. Keleti szerint ezen változtatni kell. Úgy látja, Magyarországnak ismét szüksége lenne saját, magas minőségű, belső használatú kibervédelmi technológiai megoldásokra. Azokat a hazai képességeket pedig, amelyek már most is léteznek, sokkal intenzívebben kellene alkalmazni többek között a saját rendszereink védelmére és titkosítására.
Az ITBN ebből a szempontból piactér és találkozási pont is volt. Számos olyan vállalat jelent meg a konferencián, amely ilyen technológiákat és szolgáltatásokat képvisel. Keleti szerint egy támogatóbb környezet lehetőséget teremthet arra is, hogy ezek a szereplők erősebben jelenjenek meg vagy térjenek vissza a magyar piacra. És éppen ez mutatja meg, hogy a kibervédelem nem lehet kizárólag állami feladat.
A kiberháborúban a védelem is csapatmunka
A konferencia nagyságát Keleti szerint az is mutatja, hogy körülbelül 150 előadó vett részt rajta, így az ott elhangzott témákat szinte lehetetlen egyetlen gondolattá összesűríteni. Az egyik bemutatott piaci példa azonban különösen jól szemléltette, mit jelenthet a gyakorlatban az állam, a szakma és a technológiai vállalatok együttműködése. Keleti egy olyan projektről beszélt, amelyben először egy szűkebb, nagyjából 50-100 elemű, később pedig már több száz elemű szakértői kör kapott lehetőséget arra, hogy a modern kiberbiztonság szempontjából releváns mesterségesintelligencia-rendszereket még azelőtt tesztelje, hogy azok szélesebb körben elérhetővé váltak volna.
A cél az volt, hogy megtalálják a hibákat azelőtt, hogy ugyanezeket a rendszereket a világ többi szereplője – köztük a kiberbűnözők – is használni kezdené. Ez akár néhány nap vagy egy hét előnyt is jelenthet. Kiberbiztonsági szempontból pedig már ennyi is értékes lehet. Ha egy sérülékenységet a rendszer széles körű megjelenése előtt sikerül azonosítani, a fejlesztőnek marad valamennyi ideje arra, hogy kijavítsa, mielőtt a támadók tömegesen kihasználhatnák. Keleti szerint ez jól mutatja, milyen irányba kellene elmozdulnia a védekezésnek: a piacnak és az államnak nem egymástól függetlenül kell reagálnia ugyanarra a fenyegetésre, hanem együtt.
Ebben természetesen nagy nemzetközi technológiai vállalatok is szerepet játszanak. Keleti az OpenAI-t és az Anthropicot is említette azok között a piaci szereplők között, amelyek meghatározó részei ennek az ökoszisztémának. A lényeg azonban nem egyetlen vállalat. Hanem az együttműködés. Ha a technológiai piac akarja, az állam akarja, a megrendelői oldal pedig nyitott rá, akkor ezeknek a szereplőknek az együttműködésével a kibervédelem egy magasabb szintje is felépíthető. Ezt jól példázza az is, hogy a fenti vállalatok és az Amerikai állam éppen most kötött megállapodást az AI technológia felelősségteljes használatáról, szintjének méréséről és a publikus megjelenésüket megelőző bevonásukról a védelembe.
Keleti szerint éppen ez az ITBN egyik legfontosabb küldetése. Egy ernyő alá hozni azokat, akik egyébként külön-külön próbálnák megoldani ugyanazt a problémát. Az államot. A piacot. A szolgáltatókat. A megrendelőket. A szakembereket. És azokat, akik a következő technológiákat fejlesztik. Az idei eseményen Keleti szerint ezt sikerült is megvalósítani. Az ebből levonható következtetés pedig világos: a kibervédelemben nem elég, ha az állam meghatározza, milyen biztonsági szintet vagy auditkövetelményeket szeretne elérni. A piacnak ehhez biztosítania kell a technológiát és a szakértelmet, miközben nyitottnak kell lennie az együttműködésre és mindezt transzparensen egymással kommunikálva kell kialakítani. Ebből származtatható az a bizalom, ami megadja a fejlődés alapját.
A tartalék, amelyet eddig alig használtunk
Az ITBN-en egy további kérdés is előkerült, amely Keleti szerint eddig feltűnően hiányzott a magyar kibervédelem rendszeréből: az önkéntesség. A honvédelmi minisztert az eseményen külön megkérdezték arról, milyen szerepet kaphatnak a jövőben az önkéntesek, és a válasz alapján Keleti úgy érzékelte, ezen a területen komoly előrelépés jöhet. Ez szerinte azért fontos, mert az állam és a kiberbiztonsági szakma közötti kapcsolatban régóta hiányzik egy olyan rendszer, amelybe azok a szakemberek is be tudnak kapcsolódni, akik saját tudásukat önkéntesen ajánlanák fel.
Keleti felidézte, hogy már mintegy tizenöt évvel korábban is létrehozták az Önkéntes Kibervédelmi Összefogást, és örülne annak, ha ennek a gondolata új életet kapna. Nem kizárólag egyetlen korábbi kezdeményezés folytatásáról van szó. Hanem az elvről. Arról, hogy legyen helye a rendszerben azoknak a szakembereknek, akik szívesen segítenének a magyar kibervédelem működtetésében, kiépítésében vagy támogatásában. A szakmai tudás ugyanis létezik.
A kérdés az, hogy sikerül-e rendszerbe szervezni. Az AI-korszak kiberbiztonságában pedig talán éppen ez lesz az egyik legfontosabb felismerés: önmagában sem a mesterséges intelligencia, sem az állam, sem a vállalatok nem fogják megoldani a problémát. A támadói oldalon már kialakult a munkamegosztás. A védekező oldalnak most ugyanezt kell megtennie – csak törvényesen, átláthatóan és egymásba vetett bizalommal.
Tovább a cikkre: index.hu (SZGY)