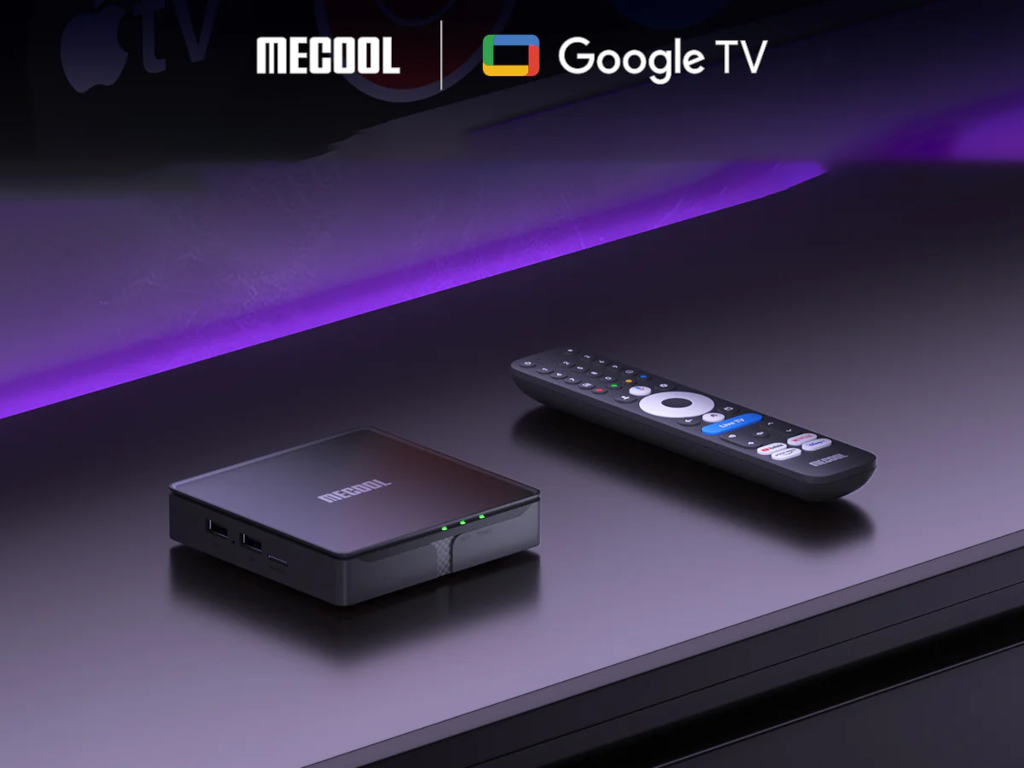
A tévéokosítók, illetve általában véve az okostévék az otthoni hálózati infrastruktúra legsérülékenyebb pontjainak számítanak közvetlenül a routereket követően. Emellett egyre gyakrabban fordul elő az, hogy a sebezhetőségekről nem csak, hogy tud az eszköz gyártója, hanem szándékosan is hagyja benne a kódban.
Az androidos set-top boxok jelentős része kiberbiztonsági szempontból meglehetősen elhanyagolt berendezésnek számítanak, hiszen míg egy-egy vezető gyártó okostelefonjára akár havi rendszerességgel is megérkezhetnek a biztonsági javítások, addig az Android TV-t futtató eszközöknél hónapokig késhetnek komolyabb frissítések is – még akkor is, ha azt történetesen egy nagy telekommunikációs szolgáltató biztosítja az előfizetőnek.
Az ilyen eszközök egy részének használata tehát manapság már potenciális biztonsági kockázatot jelent, ráadásul egyre több a példa rá, hogy egyes gyártók tudatosan helyeznek el olyan hátsó kapukat vagy egyéb kártékony kódokat az eszközben, melyek ezáltal távolról támadhatóvá válnak – mindezt természetesen anélkül, hogy ebből a felhasználó bármit is észrevenne.
Az egyik legfrissebb ilyen esetről tegnap számolt be a Google Cloud Threat Intelligence (GCTI) csapat, melynek elemzése bemutatja, hogyan számolta fel a cég és partnerei egy összehangolt technikai és jogi akció keretén belül az XCPE botnetet.
Az ominózus botnetet a Google szerint a sencseni székhelyű Videostrong Technology fejlesztette és üzemeltette, mely egyike annak a több ezer távol-keleti gyártónak, melyek Androidra vagy Android TV-re építenek különféle felhasználói végberendezéseket, elsősorban tévés set-top boxokat vagy tévéokosítókat.
A gyártó odáig ment, hogy az eszközök firmware-jébe tudatosan elhelyezett hátsó kapun keresztüli hozzáférést különböző kiberbűnzői csoportok számára értékesítette, vagyis az érintett eszközök jelentős részét tekintve nem egy utólagos fertőzésről volt szó, hanem egy a gyártási és szoftverellátási láncba épített kártevőről.
A jelentés szerint a botnet globálisan elszórtan mintegy 1,3 millió eszközt fogott össze, a Videostrong partnerei pedig ebben a hálózatban kedvükre telepíthettek további kártékony modulokat.
Az ilyen botnetek egyik klasszikus felhasználási módja az úgynevezett lakossági proxyk kiépítése, melynek használata a különféle illegális netes tevékenységek nyomeltakarításának egyik legnépszerűbb módja kiberbűnözői körökben. De a bűnözők előszeretettel használják az ilyen hálózatokat reklámcsalásokhoz, további kártevők telepítéséhez, valamint megfigyeléshez vagy adatlopáshoz.
A Google október végén több iparági partnerrel és a japán rendőrséggel közös fellépésben jogi úton blokkoltatta és lekapcsoltatta a Videostrong által használt domaineket és szervereket, megszüntette több mint egytucatnyi, a botneten keresztül terjesztett kártevőcsalád vezérlőinfrastrukturáját (ez a lépés további mintegy tízmillió potenciálisan kompromittált eszköztől is elvághatta az üzemeltetőket), illetve kizárta a Videostrongot az Android-kompatibilitási és tanúsítási programból.
A cég az esetet követően módosította az Android TV-eszközök firmware-ellenőrzési folyamatát, hogy a hasonló incidensek jövőbeni előfordulási lehetőségét csökkentse.
Tovább a cikkre: hwsw.hu (Koi Tamás)
Hozzászólás: A Videostrong hivatalos google partner volt, és mecool márkanév alatt forgalmazta a saját boxait. Szóval nem valami noname kínai gyártóról van szó, rendes hivatalos google tv eszközöket gyártott. Durva.


