Egy kísérlet, amelyben mesterséges intelligencia modelleket kértek fel szimulált hálózatokba való betörésre, kimutatta, hogy a DeepSeek és a GLM hackerképességei nem sokkal maradnak el az OpenAI legfejlettebb, nem nyilvános kibermodelljétől.
Egy új kutatás szerint a nyílt súlyú mesterséges intelligencia modellek ma már majdnem annyira képesek számítógépes hálózatokba behatolni , mint a legjobb zárt modellek, amelyek a kiberbiztonsági tájkép régóta várt fordulópontját vetítik előre.
A Vals , egy mesterséges intelligencia képességeit mérő cég , azt tesztelte, hogy a különböző mesterséges intelligencia modellek milyen jól képesek végrehajtani az összetett, többlépéses hálózati utasításokat modellezett vállalati hálózatokon.
„A legjobb, laboratóriumokban elzárt és csak megbízható hozzáférési programokon keresztül elérhető határmodellek most kezdenek párosulni nyílt modellekkel, amelyeket bárki letölthet” – mondja Nikil Ravi, a Vals kutatója.
A vállalat megállapításai arra utalnak, hogy a zárt modellek már nem rendelkeznek meghatározó előnnyel a kiberkészségek terén, ami azt jelenti, hogy a határterületi laboratóriumok azon közelmúltbeli erőfeszítései, hogy korlátozzák a modelljeikhez való hozzáférést, és ezáltal lassítsák az ilyen képességek elterjedését, potenciálisan tárgytalanok lehetnek.
Az eredmények annak is figyelemre méltóak, hogy az amerikai határvidéki laboratóriumok, különösen az Anthropic, az új modellek korlátozott kiadását – az áprilisi Claude Mythos Preview- val kezdve – arra az elképzelésre alapozták, hogy a korlátozott hozzáférés csak időt nyer, mielőtt a fejlett hackertámadási képességek széles körben elérhetővé válnának.
Logan Graham, az Anthropic határvidéki vörös csapatának vezetője áprilisban azt nyilatkozta a WIRED-nek, hogy a vállalat Project Glasswing programja, amely megbízható hozzáférést biztosít az új modellek teljes képességeihez, arra összpontosít, hogy ezeket az eszközöket „a védők kezébe adják, hogy előnyt biztosítsanak a kezdéshez”.
„Most fel kell készülnünk egy olyan világra, ahol ezek a képességek 6, 12, 24 hónap múlva széles körben elérhetőek lesznek. Sok minden más lesz a biztonság terén” – mondta akkoriban a WIRED-nek.
Hét hónappal később úgy tűnik, hogy az átmenet a tervek szerint megtörtént.
Vals két szimulált forgatókönyvben tesztelt mesterséges intelligencia modelleket, különféle konkrét feladatokat adva nekik. Az első forgatókönyv egy nyilvános weboldalon keresztül elérhető vállalati hálózat modelljét tartalmazta. A második két különböző vállalati hálózatot tartalmazott; egy modellnek fel kellett törnie az elsőt ahhoz, hogy hozzáférjen a másodikhoz.
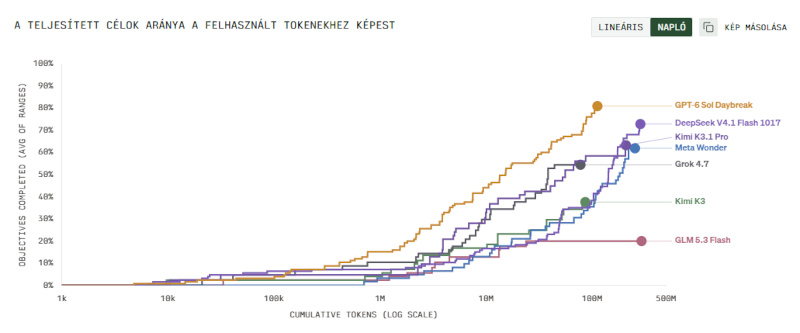
A kutatók az OpenAI legfejlettebb kibermodelljét, a Daybreaket találták a legképzettebbnek, amely csak megbízható partnerek számára érhető el, és a feladatok átlagosan 81 százalékát teljesítette két teszt során. A kínai nyílt súlyozású DeepSeek modell sem maradt le sokkal, átlagosan a célok 73 százalékát teljesítette. A Vals kutatói megjegyzik, hogy egyes feladatoknál a két modell egyenlő pontszámot ért el.
A kutatás azt is kimutatta, hogy mennyivel olcsóbb egy nyílt súlyú modellt használni az ilyen típusú feladatokhoz. Vals szerint a GPT-6-Sol támadás végrehajtása tokenekben 17-46 dollárba kerül, szemben a DeepSeek 2-3 dolláros költségével. A nyílt modellek általában olcsóbbak, mivel saját hardveren futtathatók. Rayan Krishnan, a Vals vezérigazgatója szerint ez erős ösztönzőt jelent a védekezéssel foglalkozók számára, hogy nyílt modelleket használjanak a zárt modellek helyett.
Az OpenAI nem reagált azonnal a megkeresésre.
Az év nagy része a kiberbiztonságban a várakozásoknak megfelelően alakult: a mesterséges intelligencia automatizálta az alapvető hackelési feladatokat, hogy segítsen mind a támadóknak, mind a védőknek rengeteg új sebezhetőséget találni a kódban, és gyorsan átvizsgálni a hálózatokat a gyengeségek után. Bár a megállapítások sebessége és mértéke, valamint a feltárt szoftverhibák javításának intenzitása mind megnőtt, a szakértők továbbra is vitatkoznak arról, hogy a mesterséges intelligencia alapvetően megváltoztatta-e a kiberbiztonsági védelem fogalmi alapjait és alapelveit. Más szóval, még mindig nem világos, hogy a mesterséges intelligencia eszközei újfajta fenyegetést jelentenek-e, vagy felerősítik-e a régóta fennálló biztonsági kihívásokat.
Az a tény, hogy a nyílt súlyú modellek most kezdenek megegyezni a zárt modellekkel, kulcsfontosságú annak megértéséhez, hogy a bűnöző hackerek hogyan tudják kihasználni a mesterséges intelligenciát, és hogyan kellene a vállalatoknak és fejlesztőknek reagálniuk. A gyakorlatban azonban a kiberbűnözői és az államilag támogatott hackertevékenység valós megfigyelése az elmúlt hónapokban ismételten azt mutatta, hogy a támadók azt teszik, amit mindig is tesznek: erőforrásaikat kímélik, és tevékenységük nagy részében általában régebbi és kevésbé hatékony modellekkel – mind a zárt, mind a nyílt modellekkel – rendelkeznek. És még szigorú ellenőrzések mellett is a védőknek azt kell feltételezniük, hogy a legjobban finanszírozott és legmotiváltabb támadóknak már eddig is volt legalább némi hozzáférésük a zárt modellekhez.
„Általánosságban egyetértek azzal, hogy a nyílt súlyú modellek ma már képesek fejlett támadásokat és sebezhetőségeket produkálni, különösen, ha figyelembe vesszük azokat a megsemmisített modelleket, amelyek a súlyok módosításával letiltják a biztonsági képzést” – mondja Alex Zenla, az Edera felhőbiztonsági cég társalapítója és technológiai igazgatója. „A fenntartásom az, hogy valószínű, hogy a zárt laborok további, kiadatlan modelleket képeztek ki, amelyek meghaladják ezeket a képességeket. Szóval ezt nagyon hasonlítanám egy macska-egér játékhoz. A laborok úgy látják, hogy gyorsan haladnak, hogy megelőzzék a nyílt súlyú modelleket, és képesek legyenek a sebezhetőségeket biztosítani, mielőtt azok megtalálnák azokat. Sajnos úgy gondolom, hogy ez egy veszélyes biztonsági környezet kezdete lehet.”
Tovább a cikkre: wired.com (Will Knight és Lily Hay Newman)