Új rendszereket vásárolunk, ellenőrzéseket végzünk, jelentéseket írunk – de mindebből mennyi a valódi biztonság? Nagymajtényi Gábor és Frész Ferenc kiberbiztonsági szakértők szerint a magyar állam digitális működését túl régóta a beszerzések és a papíron teljesített követelmények felől közelítjük meg. Az általuk kidolgozott manifesztó ennél kellemetlenebb kérdést tesz fel: ki vállal felelősséget azért, hogy az ország egy komoly támadás után is működőképes maradjon?
Egy nyilvántartás eltűnése nem egyszerű informatikai hiba. Emberek jogosultságai, befizetései, egészségügyi előzményei válhatnak hozzáférhetetlenné. Amíg működik a rendszer, természetesnek vesszük, hogy az állam tudja mindazt, amit az ügyintézéshez tudnia kell. A valódi próba akkor kezdődik, amikor ezt az emlékezetét vissza kellene állítania – és vele együtt azokat a szolgáltatásokat is, amelyekre naponta támaszkodunk.
Nagymajtényi Gábor és Frész Ferenc az Indexnek adott interjúban ebből a nézőpontból beszélt a digitális államról. Az Ügyfélkaputól és a Pajzs projekttől az EESZT előkészítésén át a kormányzati adatrezorig több jelentős rendszerhez kapcsolódó tapasztalatot idéztek fel. Ezek alapján jutottak arra, hogy a megbízható működés megteremtése jóval több informatikai feladatnál. Az általuk kidolgozott Digitális Bizalom kezdeményezés technikai, jogi, intézményi és társadalmi kérdésként kezeli a digitális államot: a változáshoz a politikai vezetés döntése, a szakma önvizsgálata és az állampolgári elvárások átalakulása egyaránt szükséges.
A mentés még nem működő állam
A különbséget egy megvásárolt rendszer és egy ténylegesen használható képesség között a kormányzati adattrezor történetével érzékeltetik. Egy ilyen megoldás értelmét az adja, hogy súlyos káresemény után is legyen miből helyreállítani az állami működést. Elmondásuk szerint ezért automatizált, rendszeres, hitelesített adatátadásban gondolkodtak. A gyakorlatot ezzel szemben fizikailag szállított merevlemezekkel jellemzik, az intézményi részvételt pedig elégtelennek tartják.
Csakhogy még a megfelelő adatmásolat is csupán a helyreállítás kiindulópontja. Attól, hogy az állományok megvannak, az azokat használó alkalmazások és az intézményi folyamatok nem indulnak újra maguktól. Háború, fizikai pusztulás vagy zsarolóvírus esetén azt kellene tudni, hogyan lesz a megőrzött adatokból ismét működő szolgáltatás.
Ezt nehezíti az állami alkalmazások örökölt állapota. A szakértők szerint ma is húsz-harminc éves, hiányosan dokumentált rendszerek sokasága működik. Fejlesztőik nem feltétlenül elérhetők, belső összefüggéseiket pedig egyre kevesebben ismerik. A működtetésük így nemcsak technológiai, hanem tudásmegőrzési feladat is. Ebből is jól látszik, hogy a rendszerváltás óta valamennyi kormány adós az adatvagyon köré épített megfelelő védelmi infrastruktúrával.
A lecserélés helyett gyakran újabb rétegek kerülnek a régi alkalmazások köré. Ettől könnyebbé válhat a hozzáférés, és javulhat a védelem, de a háttérben megmaradnak a korábbi függőségek. Közben egyszerre öregszik a technológia és az a szakembergárda, amely még képes életben tartani. Minél tovább halasztják a megújítást, annál nehezebb lehet később hozzányúlni a rendszerhez.
A szükséges átalakítás költségét százmilliárdos nagyságrendűnek tartják. A fő akadályt azonban a minisztériumokon átívelő akarat hiányában látják: mindenki a saját rendszerében gondolkodik, miközben az állam egészének működését kellene biztosítani.
A halogatás sem ingyenes. A régi alkalmazások fenntartása, az újabb kerülőmegoldások és a hibák utólagos kezelése folyamatosan viszi az erőforrást. Érvelésük szerint ezért a beruházás árát a változatlan működés jövőbeli terhével kellene összevetni. A ma elkerült kiadás holnap kényszerkiadásként jelentkezhet, a felgyülemlett költségek pedig végül az állami költségvetést is terhelik.
A papír nem állítja meg a támadót
Ahhoz viszont, hogy kiderüljön, mire kellene költeni, előbb őszinte képre lenne szükség a rendszerek állapotáról. Nagymajtényi Gábor a torzító tükrök képével érzékelteti a problémát: a megnyugtató önkép helyett a hiányosságokat és azok lehetséges következményeit kellene látni.
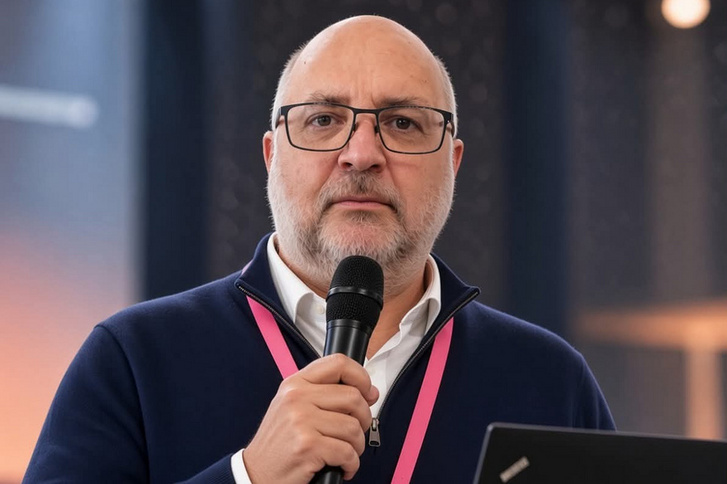
Szerintük ezt a szembenézést a beszerzési és ellenőrzési kultúra is akadályozza. Az árbevétel, a kapcsolatrendszer és az adminisztratív lezárás sokszor fontosabbá vált a tényleges teljesítménynél. Olyan projekteket idéztek fel, amelyeknél az ellenőrzés közeledtével kellett utólag működő megoldást teremteni. A „döglött lovat húzom át a célvonalon” képpel azt írják le, amikor a szakmai munkának egy már korábban vállalt, de nem megfelelően teljesített ígéretet kell utolérnie.
Nagymajtényi Gábor banki tapasztalatai között olyan eseteket is említ, amelyekben a várható büntetésről alkudoztak, mert a hiányosság megszüntetése többe került volna. Ez alapvető ösztönzési hiba: ha a szervezet számára olcsóbb együtt élni a problémával, mint megoldani, a szankció nem kényszerít ki változást.
Frész Ferenc az állami döntéshozatalban hasonló ellentmondást lát.
„A kockázatkerülő vezetőnek egyszerűbb hardvert és licencet vásárolnia, mint folyamatokat átalakítania. A beszerzett eszköz megléte akkor is igazolható, ha az állampolgár semmilyen javulást nem érzékel. Az ellenőrzés függetlenségét pedig az gyengítheti, ha ugyanaz a kapcsolati rendszer értékeli a teljesítményt, amely a megbízásokat elosztja.”
Az általuk kidolgozott digitális manifesztó ezért a szakmát is szembesíteni akarja saját felelősségével. Azt várják, hogy az elmúlt évtizedek üzleti sikerei mellett a tényleges védelmi képességet is mérlegeljék. A megfelelés mögött létező tesztkörnyezetnek, használható helyreállítási eljárásnak és kezelt hibáknak kellene állniuk. Önmagukkal szemben sem elnézők: kudarcnak tekintik, hogy az elmúlt években nem sikerült keresztülvinniük a szükséges változásokat.
A papír és a valóság közötti különbség rendszerint egy incidens után válik igazán fontossá. A Magyar Államkincstár ügyében éppen azt hiányolják, hogy a nyilvánosság érdemi válaszokat kapjon. Lehet, hogy megtörtént a kivizsgálás és minden szükséges intézkedés – hangsúlyozzák –, de megfelelő tájékoztatás nélkül kívülről nem ítélhető meg, mi történt, milyen adatokat érintett az eset, és volt-e pénzügyi következménye. Ez a bizonytalanság a pénzügyi rendszerbe vetett bizalmat is rombolja.
A tájékoztatásnak a védekezésben is szerepe lenne. A behatoláshoz nem feltétlenül kell látványos feltörés: megszerzett belépési adatokkal is bejuthatnak, majd további jogosultságokat szerezhetnek. Ezért szükséges a belső védelem és az ismert hibák folyamatos javítása; egy korábbi tanúsítvány önmagában nem bizonyítja a mai biztonságot.
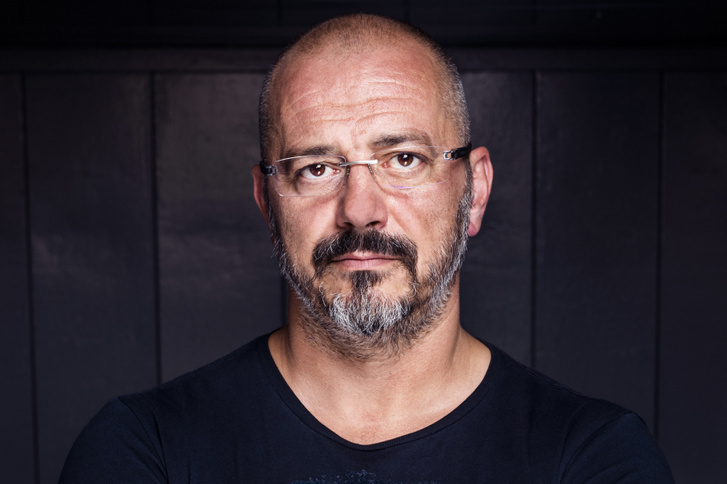
Frész Ferenc szerint aki elsőként találkozik egy támadási módszerrel, mások számára is értékes tapasztalatot szerez. Ha az incidens tanulságait elhallgatják, a következő szervezet lassabban alkalmazkodhat. A hibák feltárását ezért közös felelősség, nem pusztán az érintett intézmény belügy – hangsúlyozta.
A szuverenitás a tervezésnél kezdődik
A saját működés ismerete azonban csak az egyik feltétel. Azt is tudni kell, mennyiben függ az intézmény mások technológiájától, és marad-e mozgástere, ha változtatnia kell. E ponton a két szakértő között érdemi vita bontakozik ki.
Nagymajtényi Gábor a saját ellenőrzésű képességeket hangsúlyozza. A Pajzs projektből a hazai technológiai hozzájárulást, köztük a Balabit megoldásait idézik fel: olyan elemeket, amelyek felett érdemi hazai kontroll létezett. Frész Ferenc ugyanakkor a felhő- és a külföldi technológia használatát önmagában nem ellenzi. Szerinte az a döntő, hogy már a tervezéskor biztosítsák a távozás lehetőségét: az adat és a működés átvihető legyen más szolgáltatóhoz.
Nagymajtényi Gábor szerint ez még nem old meg mindent. Az átadott adat másolatai később is kockázatot jelenthetnek, a törlés bizonyíthatóságát pedig megkérdőjelezi. Míg Frész Ferenc a szolgáltatóváltás biztosítékaira helyezi a hangsúlyt, Nagymajtényi Gábor az egyszer már kiadott adat feletti ellenőrzés elvesztésétől tart.
A szuverenitást így nem egyetlen szerver földrajzi helye határozza meg. A szolgáltató, a hozzáférés, a váltás lehetősége és a saját szakértelem együtt számít. Ehhez kapcsolódik a szövetségi bizalom is: a technológiai együttműködés a politikai viszonyoktól sem független.
Európai védelmi fejlesztési tapasztalataik alapján nehéznek tartják az amerikai technológiától való függés feloldását. A hétköznapi közigazgatási feladatokra ugyanakkor európai alternatívákat is látnak, ezért a katonai és polgári követelményeket külön kezelnék. A külső felhőben tárolt egészségügyi adatok példájával pedig azt érzékeltetik: mire a függés politikai problémává válik, a ráépült működés már nem mozdítható el egyik napról a másikra.
Ebben gazdasági lehetőséget is látnak Magyarország számára. Adatközpontokra, energiaellátásra, fizikai védelemre és szakértelemre építve az ország megbízható digitális szolgáltatási helyszínként jelenhetne meg. A nagyobb hozzáadott értékű szolgáltatásokhoz azonban politikai döntés és felhatalmazott szakmai csapat is kellene.
Ugyanezekre a feltételekre építenék az állam saját digitális megújítását. Közös technológiai környezetet, hiteles nyilvántartásokat és már a tervezéskor érvényesített biztonságot várnak. Erre több fejlesztő készíthetne alkalmazásokat, szabályozott hozzáféréssel és valódi versenyben. Így az államnak nem kellene minden használható ötletet előre kitalálnia.
A nyitás feltétele azonban az adat rendbetétele. Ha ugyanarról az emberről vagy ügyről több, egymásnak ellentmondó adat él, egy új alkalmazás sem tudja eldönteni, melyikre építsen. Egyértelmű felelősség kell az adatok érvényességéért, elérhetőségéért és megosztásáért. Ezen az alapon a fejlesztők bevonása szabályozott együttműködés lehetne, nem a személyes adatok korlátlan megnyitása.
Példaként hozták fel Ukrajna háborús alkalmazkodását, ahol a belső népmozgás kényszerítette ki, hogy az ellátások és szolgáltatások az embert kövessék. Ebben látják a szemléletváltás lényegét. A digitális megoldást a megoldandó társadalmi feladatból kell levezetni, és ehhez intézményi felhatalmazást adni.
A hiba kilép a képernyőről
A rendszerszintű gondolkodás hiányát a közigazgatáson kívül is problémának tartják. A bankoknál elavult háttérrendszerek köré épített újabb megoldásokat említenek, amelyek a fintechcégekkel való versenyt is nehezíthetik. A szabályozott adatmegosztás lehetősége még nem teszi korszerűvé azt a működést, amelynek az adatot szolgáltatnia kell.
Az iparban ugyanez a technológiai örökség már fizikai következményekkel járhat. Hajók, vízművek vagy kikötői berendezések vezérlését hálózatra kapcsolva új kockázatok keletkeznek, ha a védelmet nem tervezik hozzá. A biztonságos kommunikáció kialakítását a fejlesztési költség és a gyártói érdektelenség is háttérbe szoríthatja – ez az egyéni érdeket, a saját profitot szem előtt tartó attitűd összességében a teljes digitális szuverenitás kiépítésének egyik rákfenéje.
Az összekapcsolt folyamatokban egyetlen hiba is továbbterjedhet. Egy rossz helyre rakott konténer, hibás szenzoradat vagy megzavart vezérlés távolabbi műveleteket is érinthet. Ezért nem elég ismerni az ideális működést: azt is meg kell tervezni, mi történik egy rész kiesésekor. A belső hozzáféréssel rendelkező emberek szerepét szintén hangsúlyozzák, mert a technikai védelem szervezési hiányosságokon is elbukhat.
Ugyanilyen szervezési kockázat a személyfüggőség. Az energetikában például a működtetéshez szükséges tudás rendkívül szűk szakértői körben összpontosul. Ha a kapcsolatok és sajátosságok néhány ember fejében élnek, egy munkatárs távozása a működési tudás egy részének elvesztését is jelentheti.
A kínai fejlesztési szemléletből éppen azt tartják követendőnek, hogy a digitális működést folyamatosan rendelkezésre álló kritikus infrastruktúraként kezeli. A védelemhez azonban szerintük a társadalom tájékozódási képessége is hozzátartozik. Ezért beszélnek az információs manipulációról is: nehezebb következetesen fellépni ellene ott, ahol a politikai szereplők maguk is hasonló befolyásolási módszerekben érdekeltek. A külső támadók közben nem igazodnak a hazai szabályokhoz; ahogyan fogalmaznak: „a bit az nem áll meg a határon”.
A digitális infrastruktúra minőségét ugyanakkor az is meghatározza, mit őrzünk meg a működés során keletkező adatokból. A mesterséges intelligenciára eszközként tekintenek, az AI használhatóságát szerintük a rendelkezésre álló adat határozza meg. Ezért az államnak az adatok jogszerű gyűjtésében, tisztításában, szabványosításában és megőrzésében infrastruktúra-építő szerepet szánnak, akkor is, ha a haszon nem azonnal látható.
Nagymajtényi Gábor szerint az el nem tárolt, használható formában meg nem őrzött adatsor később már nem állítható elő visszamenőleg. Ha pedig a feldolgozás képessége kizárólag egy külső platformnál épül fel, az eredeti adatgazda a saját szolgáltatása javításához is más feltételeitől függhet. Így az adatgazdálkodás ugyanahhoz a szuverenitási kérdéshez vezet vissza, mint a szolgáltatóválasztás.
A városi közlekedés és az egészségügy példája megmutatja, mit jelent ez a gyakorlatban. Egy külső platformon megjelenő menetrend még nem ad saját elemzési képességet a városnak. Egy képalkotó vizsgálat leírásának elérhetősége pedig nem jelenti azt, hogy maga a képi állomány is hozzáférhető. A megőrzés és a feldolgozhatóság ezért a későbbi szolgáltatásfejlesztés, gyógyítás és kutatás lehetőségét is befolyásolja.
A megőrzött adatot ráadásul elérhetővé is kell tenni. Ha minden egy központtól függ, annak zavara sok szolgáltatást érinthet egyszerre. Az elosztott működésről és a beteggel továbbítható adatról szóló példáik arra keresnek választ, hogyan kapcsolható össze a hitelesség a rendelkezésre állással. A központosítás mellé ezért tartalék és helyettesítő működés is szükséges.
Ki működteti?
Mindez azonban csak akkor válik tényleges képességgé, ha lesz, aki megtervezi, fejleszti és működteti. A szakértők ezért az utánpótlást gyerekkorban kezdenék: digitális tudatossággal, majd szakmai képzéssel.
Ukrajnát ezen a ponton más összefüggésben említik újra. A dróntechnológia mögött az oktatás, a fejlesztés és a gyártás összekapcsolása áll: szerelőkre, irányítókra, szoftverfejlesztőkre és gyors visszacsatolásra egyaránt szükség van. Szerintük
ez az együtt felépített tudás békeidőben gazdasági versenyelőnnyé válhat, amellyel a magyar iparnak is számolnia kell.
A képzés nem állhat meg az új szakembereknél. Az állami dolgozókat is fel kell készíteni az átalakuló működésre, mert teljes folyamatokat nem lehet pusztán az irodai dokumentumkezelés eszközeivel megújítani. A minisztériumokat közös szolgáltatási alapokra építő megrendelőként képzelik el, amelyeknél az eredményt is mérik: mennyi idő alatt, milyen kimenetellel zárul egy ügy?
Nagymajtényi Gábor az okmányirodai rendszerek tervezési tapasztalatára hivatkozva hangsúlyozza, hogy a folyamat elejének és végének követésével sok helyen láthatóvá válna a teljesítmény. Ehhez azonban vezetői igény kell. Ha senki nem kéri számon, mennyivel rövidült az ügyintézés, könnyen maga az új rendszer lesz az eredmény, nem az általa nyújtott jobb szolgáltatás.
Ezért jutnak vissza végül a politikai felelősséghez – amely, ahogy említettük, kormányzati ciklusokon átívelően hiányzik.
A halogatás ára az egyre drágább állam, elvesztegetett idő és növekvő kitettség. A közpénzből vásárolt technológiának az állampolgár számára mérhető szolgáltatássá kell válnia, miközben az érintett ember adat feletti rendelkezési jogát is komolyan veszik. A digitális ügyintézést pedig úgy kell kialakítani, hogy a személyes segítségre szorulók se maradjanak ellátás nélkül – fogalmazott Nagymajtényi Gábor és Frész Ferenc.
A mérce az, kinek az érdekében szervezik a működést: az állam saját adminisztrációjának és adóbeszedésének, vagy az ügyfél idejének és kiszámítható ellátásának is? A szolgáltató államnak az utóbbiról is számot kellene adnia. Ez kevésbé látványos, mint egy új rendszer átadása, és a valós állapot feltárása felelősségi kérdéseket is megnyit.
A manifesztó első sikerének mégis ezt a szembenézést tartanák. A következő komoly incidens után ugyanis kevés lesz megmutatni a beszerzéseket és az aláírásokat. Azt kell bizonyítani, hogy az állam tudja, mi sérült meg, miből állítja helyre a működését, és hogyan védi meg azokat, akiknek az adatait rábízták.
Nagymajtényi Gábor projektigazgatójaként vezette a Pajzs projektet – azt a NATO-elvárás alapján fél év alatt végrehajtott e-közigazgatási biztonsági programot, amelyet a 2007-es orosz GRU észt kibertámadása tett szükségessé. Az egészségügyi digitalizáció, az adatszuverenitás és az elosztott rendszerek területén publikált szerzőként és fejlesztőként aktív.
Frész Ferenc 30 éve dolgozik az információbiztonság, kibervédelem területén, 2011-től több mint négy éven át irányította a Nemzeti Biztonsági Felügyelet CDMA osztályát. Kiemelt szerepet vállalt a 2013-ban elfogadott információbiztonsági törvény előkészítésében. Jelenleg nemzetközi és hazai kiberbiztonsági és mesterséges intelligencia fejlesztési projekteken dolgozik.
Tovább a cikkre: index.hu (Kaszás Gábor)


